Herkunft von Installationsprogrammen mit digitalen Signaturen überprüfen
Signieren Sie Windows-Installationspakete, damit Empfänger die Identität des Herausgebers überprüfen und feststellen können, ob der signierte Inhalt verändert wurde.
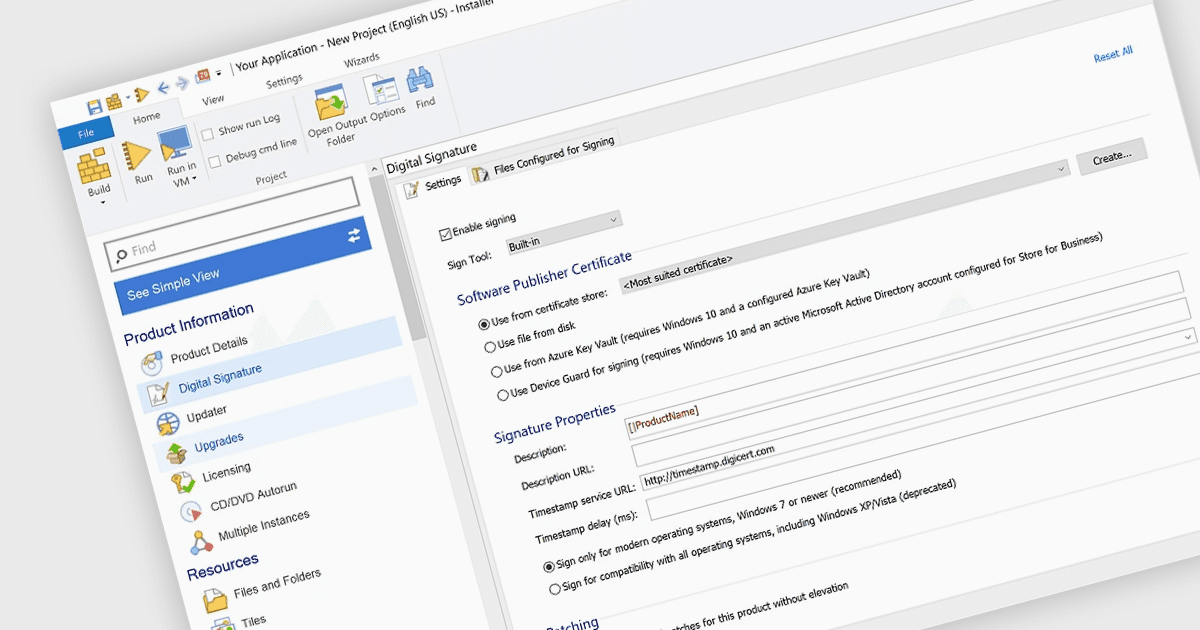
Eine digitale Signatur verknüpft ein Installationspaket mit dem Codesignaturzertifikat des Herausgebers. Wenn Windows die Signatur überprüft, kontrolliert es, ob die Zertifikatskette zu einem vertrauenswürdigen Stammzertifikat führt und ob der signierte Inhalt dem vom Herausgeber signierten Inhalt entspricht. Durch die Integration der Signierung in den Build-Prozess können Release-Teams für jeden Build dieselben Einstellungen anwenden. Je nach Tool können Teams auch einen Bootstrapper, ein Deinstallationsprogramm oder ausgewählte Anwendungsdateien signieren. Ein vertrauenswürdiger Zeitstempel dokumentiert, wann die Signatur angebracht wurde, und kann ermöglichen, dass sie auch nach Ablauf des Signaturzertifikats überprüfbar bleibt.
Mehrere Windows-Deployment- und Release-Tools unterstützen digitale Signaturen, darunter:
- Advanced Installer von Caphyon kann EXE- und MSI-Installationsprogramme, MSP-Patches und externe CAB-Dateien sowie ausgewählte Dateien im Paket beim Build signieren.
- Setup Factory von Indigo Rose kann ausführbare Installations- und Deinstallationsdateien beim Build signieren und bietet Optionen für Zeitstempel oder ein benutzerdefiniertes Signaturtool.
- RayPack Studio von Raynet kann MSI-Pakete und die zugehörigen CAB-Dateien nach jedem Build automatisch mit den Signierungseinstellungen des aktiven Profils signieren.
- InstallShield von Revenera kann das Installationspaket, Setup.exe und weitere Dateien beim Build anhand von Signierungskriterien signieren, die für jedes Release separat konfiguriert werden.
Eine ausführliche Analyse von Funktionen und Preisen finden Sie in unserem Vergleich von Windows-Deployment- und Release-Tools.