관리 권한과 금고 액세스 분리
Devolutions Server 2026.3에서는 작업 공간 관리와 금고 콘텐츠 액세스를 분리하는 세분화된 역할을 추가하여 팀이 사용자별 필요에 따라 권한을 제한할 수 있도록 지원합니다.
Devolutions Server는 조직을 위한 권한 있는 접근, 자격 증명 및 원격 연결을 중앙 집중식으로 관리하도록 설계된 안전한 자체 호스팅 솔루션입니다. IT 전문가와 소프트웨어 개발자가 비밀번호, API 키, 원격 세션 세부 정보와 같은 민감한 데이터를 중앙 금고에 안전하게 저장하고 공유할 수 있으며, 강력한 사용자 접근 제어 및 역할 기반 권한을 제공합니다. Devolutions Server는 기존 인프라와 통합되고 다중 인증을 지원하며, 활동을 추적하고 보안 정책 준수를 지원하기 위한 감사 및 로깅 기능을 제공합니다.
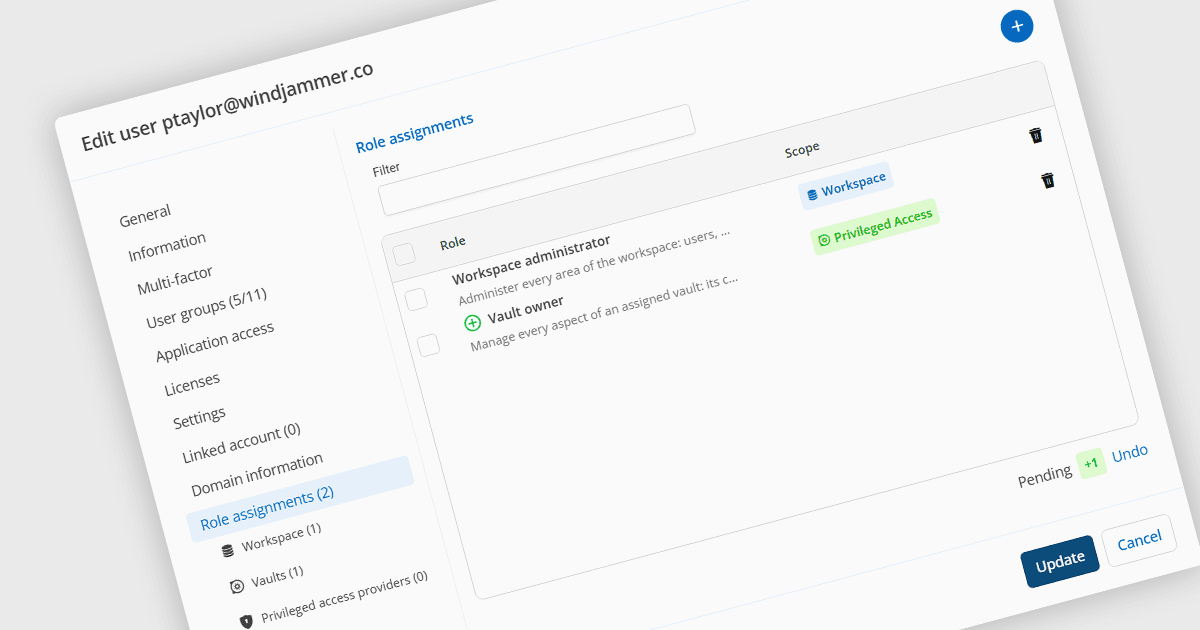
Devolutions Server 2026.3은 역할 모델을 도입하여 팀이 최소 권한 보안 원칙을 적용할 수 있도록 직무 책임에 따라 권한을 할당합니다. 작업 공간 관리와 금고 콘텐츠 액세스는 별도로 처리됩니다: 작업 공간 관리자 역할은 라이선스, 사용자 계정, 금고 및 템플릿 관리를 허용하지만 자격 증명 또는 다른 저장된 항목에 대한 액세스는 자동으로 부여하지 않습니다. 감사자 역할은 할당된 범위 내에서 관리 및 보고서를 읽기 전용으로 검토할 수 있으나 금고 항목을 열 권한은 없으며, 활동 로그는 별도의 작업 공간 로그 뷰어 역할을 통해 접근할 수 있습니다. 업그레이드 중 기존 관리자는 작업 공간 소유자 역할을 받아 이전 접근 권한이 유지되며, 이후 역할 할당이 변경되지 않는 한 권한이 보존됩니다.
2026.3의 전체 신규 기능 목록은 릴리스 노트를 참조하세요.
Devolutions Server는 최대 5명으로 구성된 팀을 위한 Devolutions Starter Pack에 포함되어 있으며, 사용자별 라이선스로 연간 구독 형태로 제공됩니다. 자세한 내용은 Devolutions Server 라이선스 페이지를 참조하세요.
자세한 내용은 Devolutions Server 제품 페이지를 방문하세요.