디지털 서명으로 설치 프로그램의 출처 확인
Windows 설치 패키지에 서명하여 수신자가 게시자의 신원을 확인하고 서명된 콘텐츠가 변경되었는지 검사할 수 있도록 하세요.
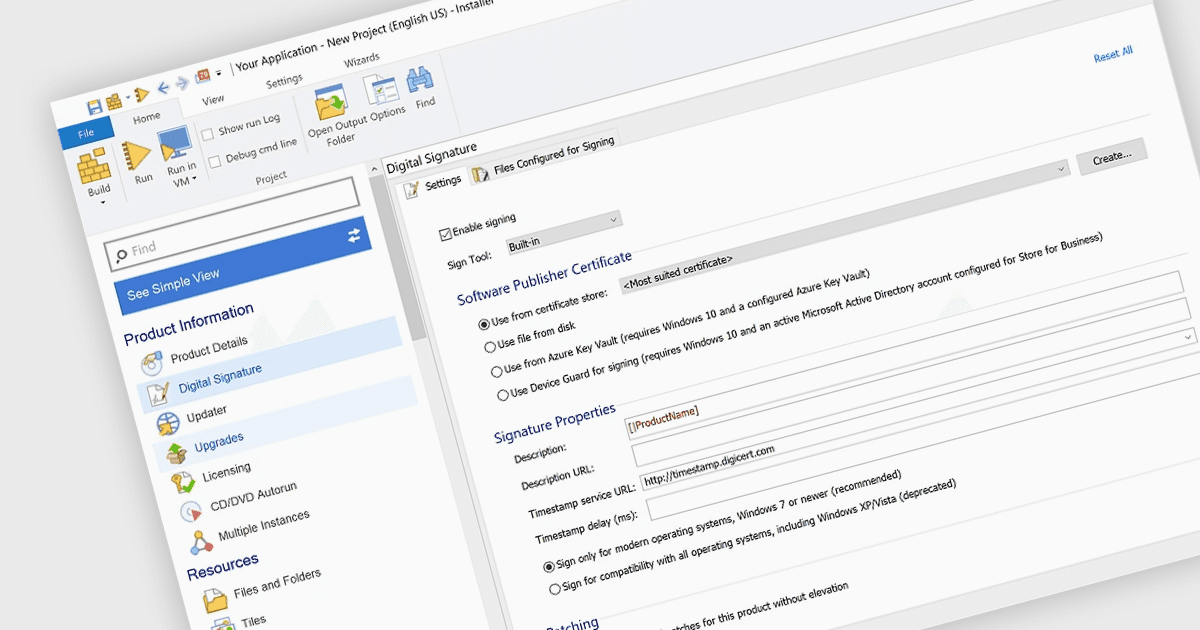
디지털 서명은 설치 패키지를 게시자의 코드 서명 인증서에 연결합니다. Windows는 서명을 확인할 때 인증서 체인이 신뢰할 수 있는 루트로 이어지는지, 서명된 콘텐츠가 게시자가 서명한 내용과 일치하는지 검사합니다. 빌드 프로세스에 서명을 추가하면 릴리스 팀이 각 빌드에 동일한 설정을 적용할 수 있습니다. 도구에 따라 부트스트래퍼, 제거 프로그램 또는 선택한 애플리케이션 파일에도 서명할 수 있습니다. 신뢰할 수 있는 타임스탬프는 서명이 적용된 시점을 기록하며, 서명 인증서가 만료된 후에도 서명을 검증할 수 있도록 할 수 있습니다.
디지털 서명을 지원하는 Windows 배포 및 릴리스 도구는 다음과 같습니다.
- Caphyon의 Advanced Installer는 빌드 시 EXE 및 MSI 설치 프로그램, MSP 패치, 외부 CAB 파일과 패키지 내 선택한 파일에 서명할 수 있습니다.
- Indigo Rose의 Setup Factory는 빌드 시 설치 및 제거 실행 파일에 서명할 수 있으며, 서명에 타임스탬프를 추가하거나 사용자 지정 서명 도구를 사용하는 옵션을 제공합니다.
- Raynet의 RayPack Studio는 활성 프로필의 서명 설정을 사용하여 각 빌드 후 MSI 패키지와 관련 CAB 파일에 자동으로 서명할 수 있습니다.
- Revenera의 InstallShield는 릴리스별로 별도 구성한 서명 기준을 사용하여 빌드 시 설치 패키지, Setup.exe 및 기타 파일에 서명할 수 있습니다.
기능과 가격에 대한 자세한 분석은 Windows 배포 및 릴리스 도구 비교를 참조하세요.