Verificare l'origine dei programmi di installazione con le firme digitali
Firma i pacchetti di installazione Windows affinché i destinatari possano verificare l'identità dell'editore e controllare se il contenuto firmato è stato modificato.
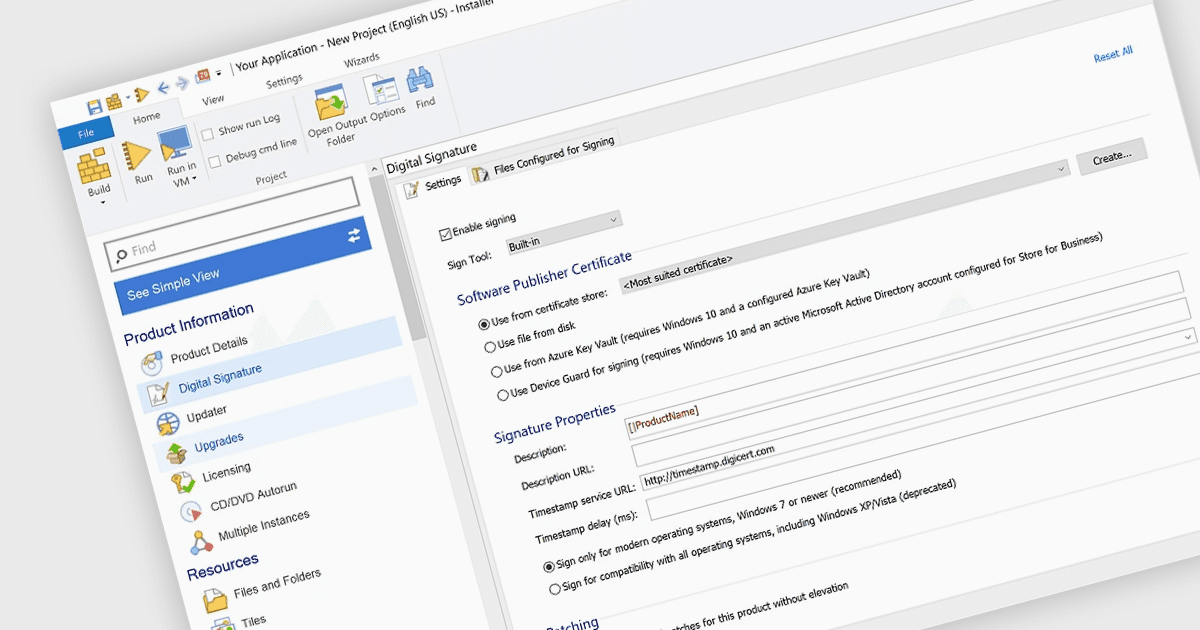
Una firma digitale collega un pacchetto di installazione al certificato di firma del codice dell'editore. Quando Windows verifica la firma, controlla che la catena di certificati conduca a una radice attendibile e che il contenuto firmato corrisponda a quello firmato dall'editore. Integrando la firma nel processo di build, i team di rilascio possono applicare le stesse impostazioni a ogni build. A seconda dello strumento, i team possono anche firmare un bootstrapper, un programma di disinstallazione o specifici file dell'applicazione. Una marca temporale attendibile registra quando è stata apposta la firma e può consentirne la verifica anche dopo la scadenza del certificato di firma.
Diversi strumenti di distribuzione e rilascio per Windows supportano le firme digitali, tra cui:
- Advanced Installer di Caphyon può firmare programmi di installazione EXE e MSI, patch MSP e file CAB esterni durante la build, insieme a specifici file del pacchetto.
- Setup Factory di Indigo Rose può firmare gli eseguibili di installazione e disinstallazione durante la build, con opzioni per applicare marche temporali alle firme o utilizzare uno strumento di firma personalizzato.
- RayPack Studio di Raynet può firmare automaticamente i pacchetti MSI e i file CAB associati dopo ogni build, utilizzando le impostazioni di firma del profilo attivo.
- InstallShield di Revenera può firmare il pacchetto di installazione, Setup.exe e altri file durante la build, utilizzando criteri di firma configurati separatamente per ogni rilascio.
Per un'analisi approfondita delle funzionalità e dei prezzi, consulta il nostro confronto tra gli strumenti di distribuzione e rilascio per Windows.
Confronta gli strumenti di distribuzione e rilascio per Windows