使用数字签名验证安装程序来源
为 Windows 安装包签名,让接收者能够验证发布者的身份并检查签名内容是否发生更改。
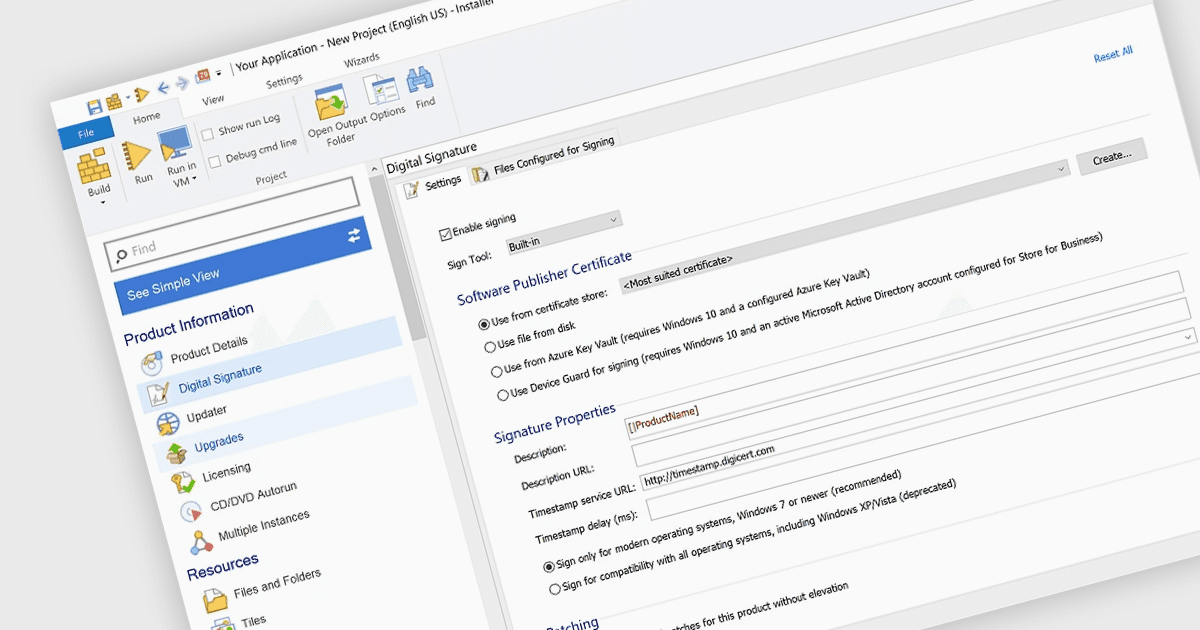
数字签名将安装包与发布者的代码签名证书关联起来。Windows 验证签名时,会检查证书链是否通向受信任的根证书,以及签名内容是否与发布者签名时的内容一致。将签名加入构建流程后,发布团队便可对每次构建应用相同的设置。根据所用工具,团队还可以为引导程序、卸载程序或选定的应用程序文件签名。可信时间戳记录签名的应用时间,并可使签名在签名证书过期后仍可验证。
多种 Windows 部署和发布工具支持数字签名,包括:
- Caphyon 的 Advanced Installer 可在构建时为 EXE 和 MSI 安装程序、MSP 补丁、外部 CAB 文件以及安装包中选定的文件签名。
- Indigo Rose 的 Setup Factory 可在构建时为安装和卸载可执行文件签名,并提供为签名添加时间戳或使用自定义签名工具的选项。
- Raynet 的 RayPack Studio 可在每次构建后,使用活动配置文件中的签名设置自动为 MSI 包及其关联的 CAB 文件签名。
- Revenera 的 InstallShield 可在构建时使用为每个发行版单独配置的签名条件,为安装包、Setup.exe 和其他文件签名。
有关功能和价格的深入分析,请访问我们的 Windows 部署和发布工具比较页面。