将管理权限与保险库访问分开
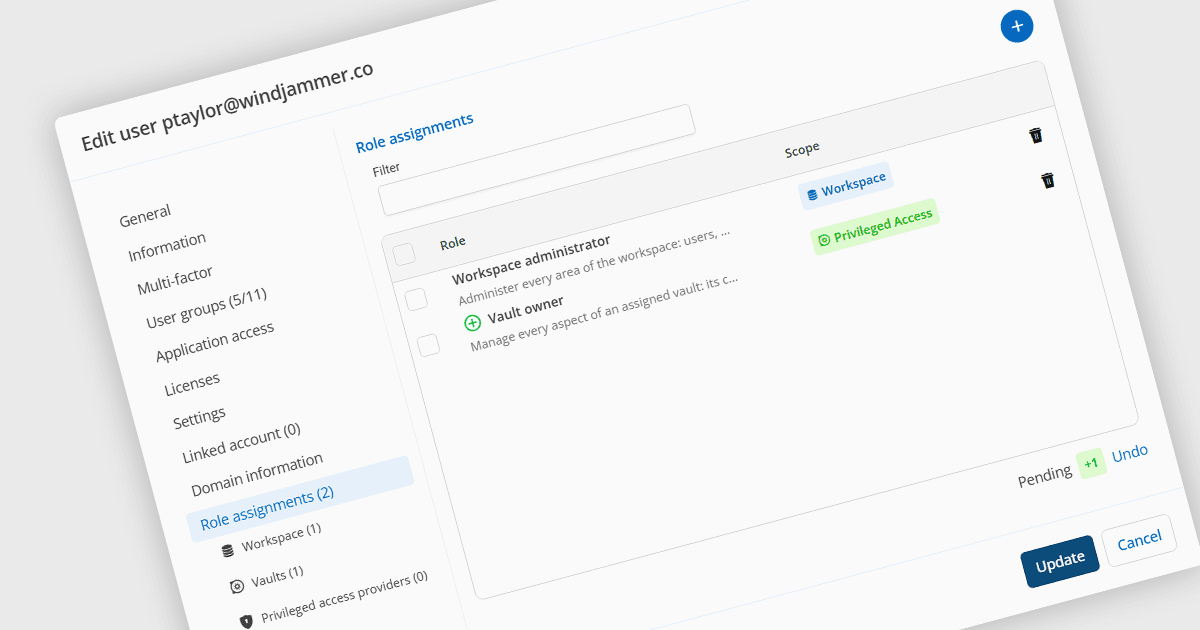
Devolutions Server 2026.3新增了细化的角色,将工作区管理与保险库内容访问分开,帮助团队根据每个用户的需求限制权限。
Devolutions Server是一款安全的自托管解决方案,旨在为组织集中管理特权访问、凭据和远程连接。它使IT专业人员和软件开发人员能够在集中式保险库中安全存储和共享密码、API密钥及远程会话详情等敏感数据,并具备强大的用户访问控制和基于角色的权限管理。Devolutions Server可与现有基础设施集成,支持多重身份验证,提供审计和日志记录功能,以跟踪活动并帮助支持安全策略的合规性。
Devolutions Server 2026.3引入了角色模型,帮助团队根据工作职责分配权限,以实现最小权限安全。工作区管理和保险库内容访问被分开处理:工作区管理员角色允许管理许可、用户账户、保险库和模板,但不会自动授予访问凭据或其他存储条目的权限。审计员角色允许在其分配范围内以只读方式查看管理和报告,但不授予打开保险库条目的权限,而活动日志则可通过单独的工作区日志查看角色访问。在升级过程中,现有管理员将获得工作区所有者角色,保留其之前的访问权限,除非之后更改其角色分配。
有关2026.3版本的新功能完整列表,请参见我们的发布说明。
Devolutions Server作为最多五用户团队的Devolutions Starter Pack的一部分提供,按用户授权,按年订阅。详情请见我们的Devolutions Server授权页面。
欲了解更多信息,请访问我们的Devolutions Server产品页面。